Ризик-менеджмент у добу ШІ: чому позиція «почекаємо й побачимо» коштує дорожче, ніж здається
- Багато підрозділів з управління ризиками займають вичікувальну позицію щодо впровадження штучного інтелекту, але його можливості, що стрімко вдосконалюються, роблять таку позицію дедалі менш обґрунтованою.
- Щоб отримати реальну вигоду, потрібно перейти від використання ШІ для автоматизації наявних процесів до їхнього фундаментального перепроєктування з урахуванням сильних сторін ШІ.
- Незважаючи на невизначеність щодо швидкості та термінів розвитку ШІ, компанії можуть рухатися вперед, використовуючи «вбудований» та готовий до майбутнього ШІ.
Це третя публікація серії EY Global Risk Transformation. У першій описано середовище NAVI, тобто ризики нелінійні, прискорені, мінливі та взаємопов’язані. У другій розглянуто операційну модель ризик-функції, побудовану за принципами «стратегія насамперед», «тригери» та «посилене управління». Новий звіт відповідає на практичне запитання: як реалізувати цю модель, якщо вона майже неможлива без швидкості, масштабу та аналітичної глибини ШІ.
Що змінилося у самому розумінні стійкості
Традиційна стійкість означала реактивний захист безперервності бізнесу. За логікою EY, середовище NAVI не лише збільшило кількість ризиків, а й змінило їхню природу, тому компаніям потрібна інша стійкість. Вона поєднує захист (збереження базових зобов’язань перед клієнтами під час збоїв) і наступ (стратегічне планування на основі повного розуміння нових ризиків). У результаті стратегія стає стійкою, а стійкість живить зростання.
Для цього ризик-функція має робити три речі:
- Відчувати зміни та реагувати на них у реальному часі.
- Моделювати величезну кількість оцінок і сценаріїв, зокрема хвостові ризики, які раніше вважали малоймовірними.
- Усувати «збої уяви», коли компанії знову й знову виявляються непідготовленими до зовнішніх шоків і каскадних наслідків.
За оцінкою авторів, ручні процеси з цим не впораються. ШІ дає три можливості: швидкість (автоматизована реакція замість періодичних перевірок), масштаб (аналіз змінних і сценаріїв на порядки більшу кількість) та аналітичну глибину, зокрема здатність послабити вплив когнітивних упереджень, як-от упередження підтвердження, звикання до ризиків, когнітивне перевантаження та параліч рішень.
Головне розрізнення: надбудований і вбудований ШІ
Центральна ідея звіту полягає в розрізненні двох підходів. У першому ШІ додають до наявних процесів. У другому ШІ вбудовують у процес, який переосмислюють від самого початку. Перший підхід вимагає найменше змін і швидко окупається: стандартизація таксономій, автоматизація рутини, GRC-платформи. Проте найбільший ефект, за словами дослідників, дає структурна трансформація.
Звіт ілюструє різницю на п’яти елементах ризик-менеджменту:
| Елемент | Надбудований ШІ | Вбудований ШІ |
|---|---|---|
| Ризик-апетит | Допомагає готувати матеріали для комітетів, порівнює заяви про рівень прийнятного ризику з нещодавніми інцидентами | Динамічно переглядає схильність до ризику відповідно до стратегічних цілей на основі внутрішніх і ринкових данихй |
| Виявлення й оцінювання ризиків | Автоматизує опитування, стандартизує описи, рахує «ймовірність × вплив» | Генерує тисячі сценаріїв, виявляє хвостові ризики та каскадні наслідки, переходить від вибірки до аналізу всієї сукупності |
| Мітигація | Підвищує ефективність наявних робочих процесів у GRC-платформах | Заздалегідь визначає стратегічні заходи в масштабі; відповідальність і ескалація вшиті в агентні процеси |
| Моніторинг | Допомагає готувати періодичні звіти за календарем аудиту | Мультимодальні агенти в першій лінії безперервно відстежують потоки даних і переоцінюють ймовірності |
| Реагування | Допомагає діяти після події; людина перевіряє кожне сповіщення | Агенти та люди «над циклом» діють за наперед визначеними сценаріями; протоколи спрацьовують при перетині порогів |
Розрив між амбіцією та дією
Дані опитування 1200 фахівців із ризиків (квітень–травень 2025 року, 21 галузь, 12 країн, компанії із виручкою понад $1 млрд) показують стійку розбіжність між наміром і практикою. Респондентів поділили на дві групи за індексом, що вимірює зв’язок ризик-функції зі стратегією: «ризик-стратеги» (верхні 32% за індексом) і «ризик-традиціоналісти» (нижні 25%).
Стратеги значно частіше вірять у потенціал технологій. 70% з них вважають, що ШІ докорінно змінить операційну модель ризик-функції, тоді як серед традиціоналістів так думають 40%. Схожий розрив стосується ширшого запитання про емерджентні технології: 67% проти 41%.
Реальне впровадження значно скромніше за ці очікування. Серед усіх респондентів найпоширеніша традиційна аналітика на основі ШІ (47%) та обробка природної мови (34%), тобто найстаріші з опитаних технологій. Генеративний ШІ використовують 28%, сенсори й Інтернет речей (IoT) — 25%, блокчейн — 24%, цифрові двійники та розширену реальність — 15%, ШІ наступного покоління і квантові обчислення — по 14%.
Різниця між стратегами та традиціоналістами в практичному використанні менша, ніж у настановах. Деякі відхилення помітні: обробку природної мови застосовують 50% стратегів проти 25% традиціоналістів, генеративний ШІ — 32% проти 19%. Водночас ШІ наступного покоління в обох групах використовують майже однаково (13% і 12%), а сенсори та IoT традиціоналісти застосовують частіше (32% проти 26%).
Найцікавіший результат стосується типів використання. Обидві групи застосовують технології для інкрементальних і трансформаційних завдань приблизно в однаковій мірі. Але відставання традиціоналістів у трансформаційних сценаріях майже вдвічі більше: 8,2 процентного пункту проти 4,5 в інкрементальних. Найбільші відставання стосуються оцінювання та моніторингу контролів (32% проти 44%), реагування в реальному часі та ескалації ризиків (31% проти 43%), прогнозування й ідентифікації ризиків (33% проти 42%).
Чому компанії чекають
Найпоширеніша перешкода серед респондентів (45%) полягає у низькому пріоритеті ризик-напряму порівняно з іншими застосуваннями ШІ. Далі йдуть складнощі інтеграції (43%), доступність даних (41%), безпека (38%), якість даних (37%), культурний опір (34%), дефіцит кадрів і бюджетні обмеження (по 32%).
Автори звертають увагу на те, що ці бар’єри взаємопов’язані й підсилюють один одного. Низький пріоритет обмежує інвестиції, а це загострює дефіцит бюджету та талантів. Прогалини в даних і кадрах ускладнюють інтеграцію, що затягує готовність даних. У підсумку виникає замкнене коло, яке підриває обґрунтування самого впровадження ШІ.
Звіт називає ще одну причину очікувальної позиції: багато керівників, зокрема в організаціях-стратегах, чекали, поки технологія стане «більш перевіреною». Дослідники зауважують, що ця позиція має приховану ціну. Компанія, яка чекає з технологією, так само чекає й зі здатністю реагувати на нові ризики. Досі це не давало конкурентної вади, бо всі були непідготовленими. Але ситуація змінюється: під час майбутніх криз компанії з вбудованим ШІ зможуть передбачати наслідки заздалегідь і реагувати швидше.
Що показують кейси
- Європейський виробник автомобілів. Глобальний директор з ризиків (компанія не називається) описує перехід від розрізненого ручного збору «топ-ризиків» координаторами в підрозділах до багатоагентної системи приблизно з 15 агентів. Вони відстежують зовнішні події та оцінюють їхній вплив на бізнес і стратегію: є окремі геополітичні агенти за напрямами, зокрема США та Китай, а результати зводить агент-оркестратор, що поєднує інформацію й усуває дублювання. За словами респондента, система ще не запущена в експлуатацію, але вже довела працездатність концепції: вона ідентифікувала вплив закриття Ормузької протоки на постачання гелію та виробничі процеси значно раніше, ніж тема з’явилася в медіа. У планах агент для побудови сценаріїв, який імітуватиме гіпотетичні маловірогідні шоки, та інструмент, що подаватиме висновки раді директорів у зручному форматі — презентації або подкасту.
- Uber. Команда фінансового ризик-менеджменту (друга лінія захисту, відповідає, зокрема, за відповідність вимогам SOX) пройшла шлях від роботизованої автоматизації окремих завдань через власну розробку платформи для тестування контролів до рішень на основі ШІ, спеціально розроблених для цих потреб. Подальший крок полягає в об’єднанні модульних інструментів в єдину платформу для власників контролів і фахівців. Це змінило й підхід «будувати чи купувати»: раніше компанія купувала комерційні платформи й будувала довкола них інтеграції, тепер надає перевагу власним рішенням, інтегрованим із внутрішніми інструментами. Купівля залишається доречною для статичних, чітко визначених завдань або коли комерційний продукт вигідний за вартістю й не потребує постійної кастомізації. Крім того, ШІ допомагає ризик-менеджерам і фахівцям з внутрішнього контролю розуміти код, що знижує бар’єр між технічними й нетехнічними ролями.
Непередбачувана траєкторія самого ШІ
Окремий розділ звіту присвячено тому, що еволюція ШІ також відповідає характеристикам NAVI. Запуск ChatGPT у 2022 році став нелінійним моментом, до якого бізнес здебільшого не був готовий. Нещодавні передові моделі, здатні виявляти вразливості програмного забезпечення в безпрецедентних масштабах, застали зненацька спільноту кібербезпеки. Графік Stanford AI Index 2026 показує, що за низкою когнітивних завдань, від класифікації зображень до математики змагального рівня, ШІ досяг або перевищив середній людський рівень, причому нові здібності з’являлися стрибкоподібно.
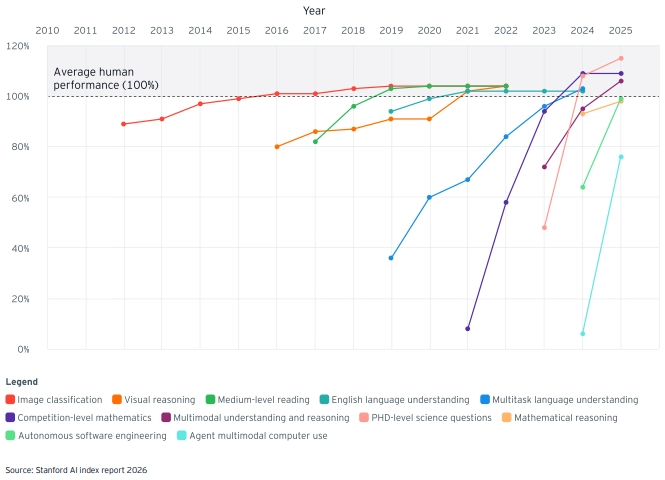
Це створює дилему. Якщо в ході багатомісячної трансформації наступна модель змінить припущення щодо витрат, вигод і можливостей, початкові рішення можуть застаріти. Те саме стосується вибору між власною розробкою та придбанням: провідні GRC- і SaaS-провайдери розвивають власні AI-native-архітектури та пропонують кастомізовані агентні можливості без значного внутрішнього інженерного навантаження.
Практичний фреймворк: Value Blueprints
Відповіддю на ці виклики EY називає власну методологію EY.ai Value Blueprints. Це семирівнева модель, у якій кожен рівень спирається на попередній:
- Системи обліку (надійна інформація, що з’єднує людей і агентів).
- AI-native-фундамент (інфраструктура для безпечної роботи ШІ в масштабі).
- Інтелект (єдина організаційна пам’ять і знання).
- Довіра (нові рамки управління, що зберігають нагляд за умови автономності ШІ).
- Процеси (усунення ручних передач, безперервні потоки).
- Робоча сила (навчання роботі з агентами).
- Клієнт (нові пропозиції та бізнес-моделі).
Для ризик-функції звіт пропонує три кроки:
- Визначити амбіцію. Потрібно уявити AI-native-версію ризик-функції «з чистого аркуша», визначити, які практики застаріють, а які з’являться, де концентруватиметься цінність. Для готовності до майбутнього слід оцінити, як нові можливості (агентний ШІ, малі мовні моделі, мультимодальність, моделі світу, стійка пам’ять) змінять межі можливого, які сьогоднішні обмеження тимчасові та як поєднувати різні моделі. Наприклад, малі мовні моделі підходять для вузькоспеціалізованих агентів у першій лінії, а ШІ з міркуванням і моделі світу можуть посилити генерування сценаріїв. Бар’єри впровадження автори пропонують розглядати як потенційно тимчасові виклики, а не як виправдання для очікування.
- Переосмислити процеси та робочу силу разом. Автори підкреслюють, що це єдина задача проєктування. Серед питань: чи зберігають сенс розподіл ризиків за дискретними категоріями (фінансові, операційні, регуляторні, кіберризики) і межі між трьома лініями захисту; які частини «пакетів» навичок у посадах краще виконує ШІ, а які людина. Окремо розглядається перехід від моделі «людина в циклі» (human-in-the-loop) до моделі «людина над циклом» (human-on-the-loop), де людина вирішує лише тоді, коли потрібне судження. Сінклер Шуллер (Sinclair Schuller) з EY зазначає, що така ескалація доречна для вибору між двома цілком валідними варіантами. Автори радять ризик-функціям поставити під сумнів припущення, що залучення людини до кожного рішення завжди знижує ризик: воно може призводити до притуплення уваги, а вибіркова ескалація здатна забезпечити ефективніше управління. Для цього потрібні навчання, чіткі пороги, що ініціюють людський нагляд, шляхи ескалації та панелі моніторингу.
- Побудувати фундамент із даних, управління й технологій. Дані потрібно уніфікувати та вбудувати у процеси, а для агентного ШІ додатково інвестувати в семантичні й структуровані дані. Управління має бути вбудоване у виконання: контролі в реальному часі, агенти-«охоронці», аварійні вимикачі. Технологія має бути AI-native-інфраструктурою, а не набором надбудов.
Висновки для керівників
Звіт EY тримається на одній тезі: прискорення ризиків робить ручні процеси та періодичні перевірки недостатніми, а автоматизація наявного дає лише частину можливого ефекту. Для керівників, які відповідають за ризики та стратегію, з нього випливає кілька практичних питань:
- Які процеси ризик-функції варто переосмислити, а не лише пришвидшити?
- Чи розглядаються бар’єри впровадження як взаємопов’язана система, а не як окремі проблеми з окремими бюджетами?
- Чи визначено пороги, за яких рішення переходять до людини, і чи готові люди працювати в моделі «над циклом»?
- Чи стійкий технологічний вибір (купувати чи будувати) до появи наступної передової моделі?
- Чи зможе організація, виявивши сценарій заздалегідь, мати готові плани реагування та призначених відповідальних, а не лише попередження?